视频会议中使用 VPN 主要涉及两类技术:基于 IPsec 的站点间隧道(Site-to-Site)和基于用户身份的远程访问隧道(Remote Access,如 IKEv2 或 SSL VPN)。关键区别在于连接主体与路由范围:站点间隧道由企业网关设备自动建立,流量通常只转发到特定子网;远程访问隧道由员工客户端发起,流量可能全量回传或仅匹配特定策略。选择依据取决于办公地点是否固定及网络架构是否允许自动协商。
站点间隧道的适用场景
当两个固定地点(如总部与分公司)之间需要常态化传输视频会议流量时,使用 IPsec 站点间隧道是标准做法。这种模式下,两端的路由器或防火墙自动完成密钥协商与隧道建立,终端用户无需安装额外软件或手动拨号。优势在于对终端透明,蜜蜂且可通过路由策略仅将视频会议专用网段(如 10.10.20.0/24)通过隧道传输,其余互联网流量直接出站,避免带宽瓶颈。
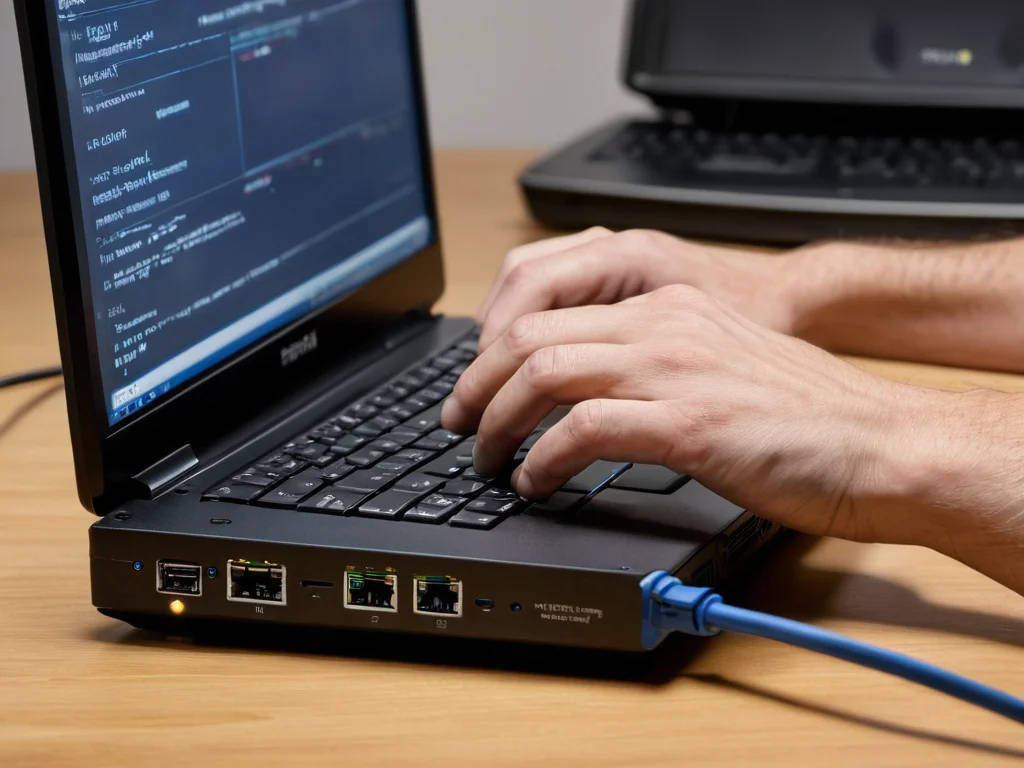
两地固定办公区的路由器设备通过网线直接互联,实现IPsec站点间隧道的自动协商。
适用条件是两端必须拥有静态公网 IP 或配置了 NAT 穿透支持的路由设备,且中间网络允许 UDP 500/4500 或 TCP 500 端口通信。若网络中存在 NAT,需确认设备支持 NAT-T 封装,蜜蜂否则非加密 ESP 包可能被丢弃。检查时可在两端抓包观察 IKE 阶段 1 协商是否成功,若卡在阶段 2 通常指向路由策略或 ACL 配置错误。
远程访问隧道的适用场景
当参会人员位于移动网络、VPN下载酒店或家庭宽带等非企业受控环境时,通常采用远程访问 VPN。这类隧道由用户客户端主动连接至企业 VPN 网关,身份通过证书或双因素认证验证。对于视频会议,关键在于是否启用“全隧道”或“分裂隧道”模式:全隧道会将所有流量(包括视频会议数据包)回传至企业内网再转发至会议服务器,确保流量路径可控;分裂隧道则允许视频会议直接访问公网,仅内网资源通过隧道,性能通常更优但安全性取决于本地网络环境。
选择依据取决于企业对数据落地的合规要求。若法规要求所有会话必须经过企业审计或 DLP 策略,则必须使用全隧道;若无此要求,分裂隧道能显著降低延迟抖动,因为避免了“双跳”路径(用户→VPN 网关→会议服务器→用户)。在 Windows 或 macOS 客户端中,可通过网络适配器状态查看路由表是否包含 0.0.0.0/0 指向 VPN 接口,以此判断当前模式。若视频会议卡顿且 ping 会议服务器延迟高于直连公网 50% 以上,优先检查是否误用了全隧道模式。
两类方案在稳定性上的对比
站点间隧道的优势在于无需用户干预,适合长期固定的网络互联,但一旦骨干网络中断,终端无法感知,会议将无声失败。远程访问隧道的优势在于用户可随时重连,且能动态适应移动网络切换(如 4G 到 5G),但依赖客户端稳定性与本地上行带宽。在视频会议场景中,若参会者处于移动状态,远程访问是必要选项;若为固定办公场所间的协作,站点间隧道更可靠。两者并非互斥,大型企业常结合使用:核心节点间用站点间隧道,移动端接入用远程访问,通过路由优先级统一流量策略。